Actualizaciones de seguridad del servidor: decenas en una semana
Cuatro fallas, decenas de servidores, una semana: qué corrigieron las actualizaciones automáticas, y qué pidió reinicio y una persona.
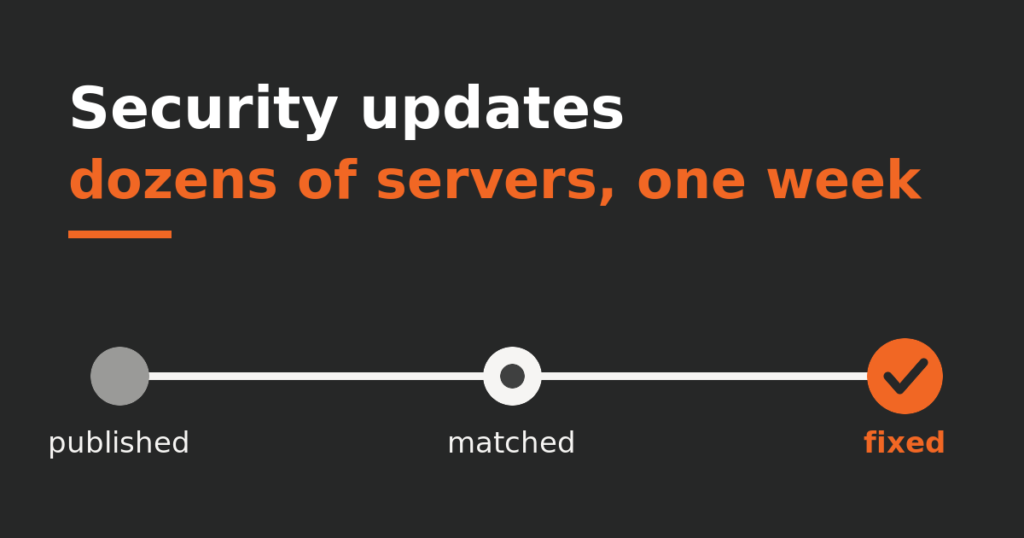
Casi todo consejo sobre actualizaciones de seguridad del servidor termina en “activa las automáticas”. Este es nuestro registro de una semana, 9 al 17 de noviembre de 2026: decenas de servidores con varios proveedores, entre ellos Hetzner, Google Cloud, Azure y Jetserver, cuatro fallas publicadas, y lo que la parte automática hizo y no hizo.
Cómo sabemos qué actualizaciones de seguridad del servidor importan
Cada proyecto que operamos tiene su pantalla en Butler, nuestra cabina de desarrollo con IA. El 9 de noviembre le agregamos el indicador “Actualizaciones del servidor”. Cada seis horas lee los paquetes pendientes de cada servidor, los compara con los avisos de seguridad de quien publica el sistema y le pone color. Rojo: una corrección de prioridad alta lleva más de dos días esperando. Nadie arma la lista de servidores afectados después de leer las noticias: está en pantalla, y un servidor en rojo levanta una alerta.
La primera alerta estaba medio equivocada: muchas correcciones de seguridad pendientes en un servidor. En realidad, sus actualizaciones automáticas habían corrido cuatro días antes: el indicador leía una copia vieja de la lista de paquetes desde un contenedor de hosting. Ese día entraron algunas correcciones reales, y ahora la lectura viene del propio servidor.
Cuatro fallas, de publicadas a corregidas
- Servidor web, 3 de noviembre. LiteSpeed publicó una versión cuyo registro de cambios dice “Address a critical LSQUIC vulnerability” (la parte que habla HTTP/3), con divulgación pública fijada para el 16. El 12 revisamos: los servidores que miramos ya tenían una versión corregida. En la mayoría instalamos además la siguiente, y descubrimos que el script de actualización dejaba el programa viejo corriendo hasta que alguien lo reiniciaba.
- Kernel de Linux, 10 de noviembre. El aviso USN-9022-1 de Ubuntu termina con un reinicio. Las actualizaciones automáticas instalan un kernel, pero no pueden empezar a usarlo. Los reinicios se programaron el 12 y corrieron el 13, poco menos de tres días después del aviso.
- Biblioteca C, 12 de noviembre. USN-9065-1 llegó horas antes de esos reinicios. La mayoría de los servidores la tenía instalada y cargada en 16 horas. Algunos tardaron cuatro días o más.
- Herramienta de diagnóstico SoS, 16 de noviembre. USN-9093-1 se aplicó en varios servidores el mismo día, sin reinicio.
La noche de los reinicios
Varios servidores recibieron un temporizador de un solo uso, con cinco minutos de diferencia desde las 03:00 UTC, con una caída esperada de uno a tres minutos y cancelable con un comando. Antes verificamos que el controlador gráfico de un servidor que procesa video de cámaras fuera compatible con el kernel nuevo. A las 06:08 ya se había reiniciado la mayoría de los servidores. A las 05:21 el indicador se puso verde por primera vez: ninguna actualización de seguridad pendiente.
No fue una noche limpia:
- Varios servidores se reiniciaron más de una vez: la corrección de la biblioteca C se instaló después del primer reinicio.
- Tras el reinicio de un servidor que comparten varios sitios, los accesos de algunos sitios cayeron en un contenedor vacío. Sus indicadores quedaron ciegos unas dos horas, hasta otro reinicio.
- Una actualización del panel de control reabrió varios puertos del firewall en un servidor. Los cerramos de nuevo esa misma noche.
- La revisión encontró el puerto de la base de datos abierto a todo internet en algunos servidores. Se cerró esa noche, con una lista de direcciones permitidas.
Antes de esa semana: una falla grave de PHP
Este registro empieza el 9 de noviembre, pero la rutina detrás de él se formó con un caso anterior y más serio: una vulnerabilidad crítica en PHP, el lenguaje en el que corre la mayoría de los sitios que alojamos. No está en este registro, así que aquí no damos fechas.
Butler analizó el aviso en cuanto apareció, antes de que existiera una corrección. Mientras tanto aplicamos protecciones temporales: ajustes de configuración que cierran la puerta que la falla necesita. Algunas eran nuestras y otras seguían la información no oficial que iba llegando, todavía sin confirmar. Cuando el proyecto PHP publicó el parche real, estaba en nuestros servidores 15 minutos después. En paralelo, en 24 horas, pasamos todos los sistemas antiguos que seguían en una versión vieja de PHP a una con soporte, para que ninguno quedara fuera del alcance de la corrección.
Las protecciones sin confirmar son una decisión de criterio: un ajuste que bloquea un ataque también puede romper un sitio que funcionaba.
El servidor más lento fue el nuestro
El servidor más lento fue el del propio Butler. Su tarea de actualización llevaba unos dos días y medio colgada, así que la corrección de la biblioteca C no llegó. El indicador se puso ámbar, “listas de 3 días”, el 15 de noviembre. La tarea se liberó el 16 y el reinicio corrió el 17 a las 3 de la mañana, hora de Ciudad de México, casi cinco días después del aviso.
Dónde entró la persona
Butler no tiene permisos de administrador en estos servidores. Las actualizaciones manuales y los reinicios pasaron por la computadora del dueño. El reinicio del servidor web de una tienda esperó su aprobación, y el reinicio extra del servidor compartido lo pidió una persona. La regla de toda la semana también la eligió una persona: las actualizaciones se instalan solas, los reinicios nunca. Es uno de los momentos en que una persona debe decir sí.
Qué preguntar sobre tus propios servidores
¿Quién puede decirte hoy qué servidores tienen una corrección de seguridad esperando, y desde cuándo? ¿Quién decide cuándo se reinicia un servidor? ¿Cuándo comprobó alguien por última vez que la actualización automática de verdad corrió? Este es nuestro registro, no una asesoría de seguridad para tu caso: un servidor con datos sensibles merece un especialista. Así operamos servidores y hosting administrados y nuestra respuesta de seguridad, junto a dos semanas de monitoreo de servidores y sitios web. Para revisar los tuyos con nosotros, agenda una consulta y revisión de proyecto de 30 minutos, gratis.
Sigue leyendo
 Talento experto
Qué hace un desarrollador experto cuando la IA escribe el código
Cuando la IA escribe el código, tres trabajos siguen siendo de una persona: saber qué pedir, detectar una respuesta equivocada y decidir qué no construir.
 Notas de campo
Cómo automatizar la contabilidad sin perder ni una factura
Nota de campo de nuestros libros: tres rutinas de IA piden cada factura y revisan el cierre de mes; un mosaico avisa de cobros atrasados.
 Intervención humana
Automatizar la atención al cliente con IA: qué espera a alguien
Dos agentes de IA leen reseñas y mensajes de huéspedes a diario. Qué respondieron solos en noviembre, qué esperó a una persona y qué sigue abierto.